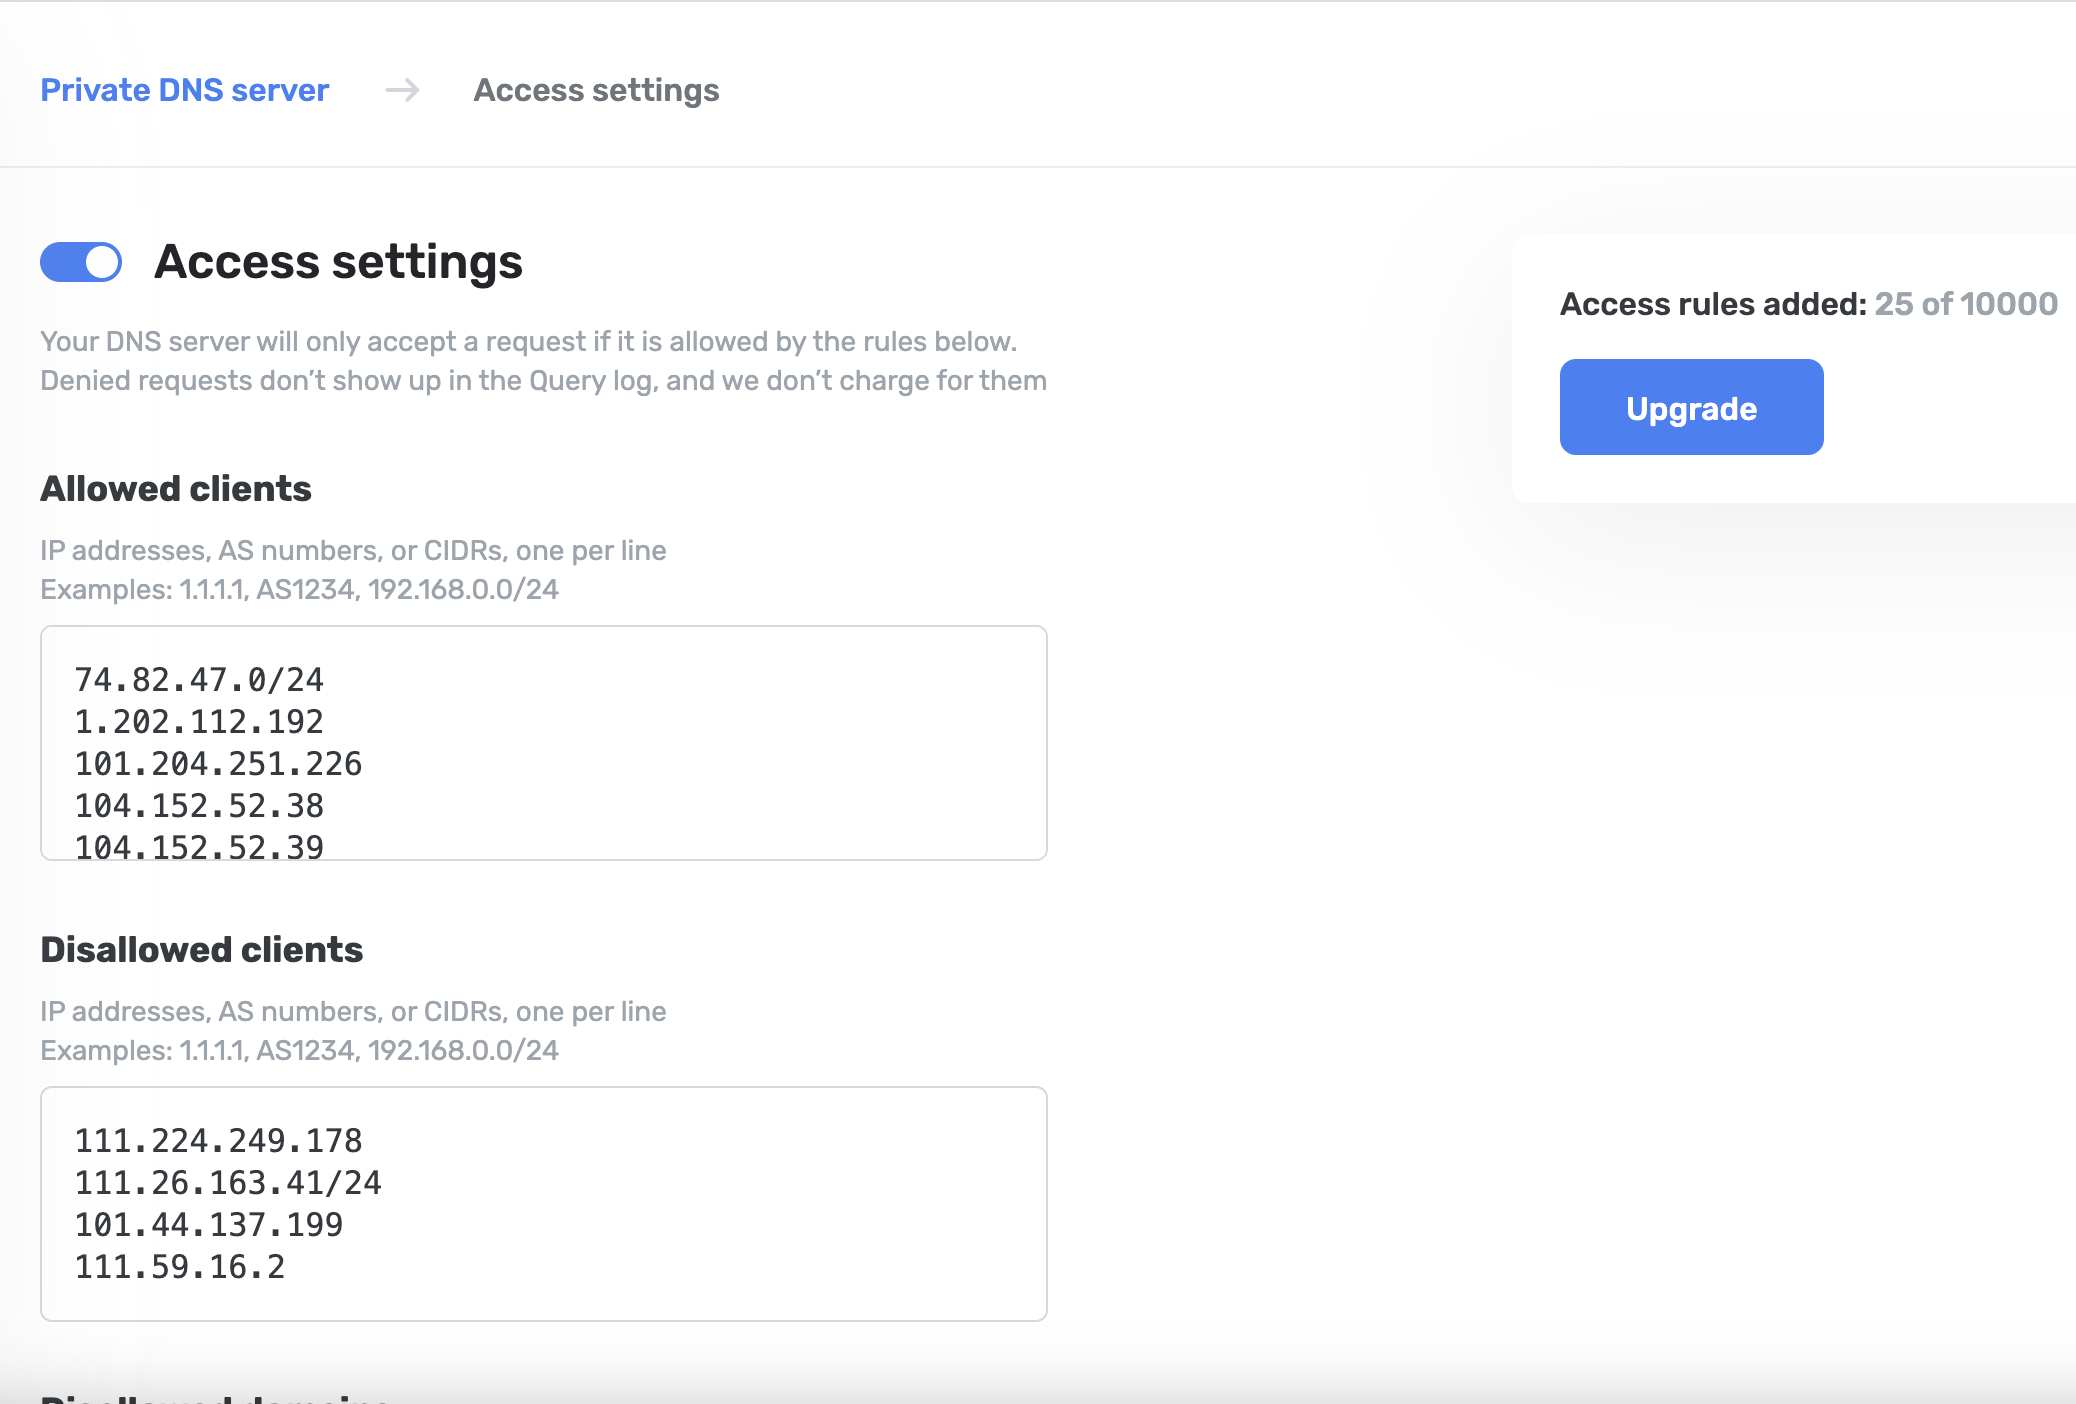
アクセス設定
アクセス設定を構成することで、お使いのAdGuard DNSを不正アクセスから保護できます。 例えば、専用のIPv4アドレスを使用しているときに、スニファーを使用した攻撃者がそれを認識し、要求で爆撃しているとします。 No problem, just add the pesky domain or IP address to the list and it won’t bother you anymore!
ブロックされたリクエストはクエリ ログに表示されず、合計制限にもカウントされません。
How to set it up
許可クライアント
この設定では、どのクライアントがあなたのDNSサーバーを使用できるかを指定できます。 このリストは最優先です。 つまり、例えば、同じIPアドレスが拒否リストと許可リストの両方にある場合でも、許可されます。
許可されていないクライアント
ここでは、DNSサーバーの使用を許可されていないクライアントをリストアップできます。 すべてのクライアントへのアクセスをブロックし、選択したクライアントのみを使用することができます。 これを行うには、許可されていないクライアントに 0.0.0.0/0 と ::/0 の 2 つのアドレスを追加します。 次に、「許可クライアント」フィールドに、あなたのサーバーにアクセスできるアドレスを指定します。
Before applying the access settings, make sure you’re not blocking your own IP address. If you do, you won’t be able to access the network. もしそうなった場合は、DNSサーバーから切断し、アクセス設定に移動し、設定を適宜調整してください。
許可されていないドメイン
ここでは、DNSサーバーへのアクセスが拒否されるドメイン(ワイルドカードおよびDNSフィルタリングルールも含む)を指定できます。
DNSリクエストに関連するIPアドレスをクエリログに表示するには、「IPアドレスをログする」チェックボックスを選択してください。 そのためには、「サーバー設定」 → 「詳細設定」を開いてください。