AdGuard DNS v2.24: mais pausas no Controle parental e novidades no plano Enterprise
Esta versão tem como objetivo adaptar o AdGuard DNS à forma como você já faz as coisas. Agora, uma programação de Controle parental pode incluir várias pausas no mesmo dia, acompanhando toda a sua rotina em vez de apenas um único intervalo. Clientes Enterprise podem receber automaticamente os logs de consultas em seu próprio armazenamento. E parceiros podem apontar um domínio personalizado para um endereço IP exclusivo da sua conta, de modo que o endereço ao qual seus clientes se conectam seja próprio, e não compartilhado.
Defina várias pausas por dia no Controle parental
A Programação de pausas (antiga Programação de inatividade) define os horários em que as restrições do Controle parental ficam suspensas.
Até agora, era possível adicionar apenas um intervalo por dia. Isso basta para uma única pausa, mas não para uma rotina diária completa. Uma criança pode precisar de acesso livre por uma hora antes da escola e outra hora à noite. Já um adulto que usa o Controle parental para manter o foco durante o dia pode querer uma pausa curta pela manhã e outra mais longa no horário do almoço. Em ambos os casos, era preciso escolher uma opção e abrir mão da outra.
Na versão 2.24, você pode adicionar até cinco intervalos ao mesmo dia, sem precisar escolher apenas um ou ativar e desativar o Controle parental manualmente. Abra Servidores → escolha o servidor → Controle parental → Programação de pausas.
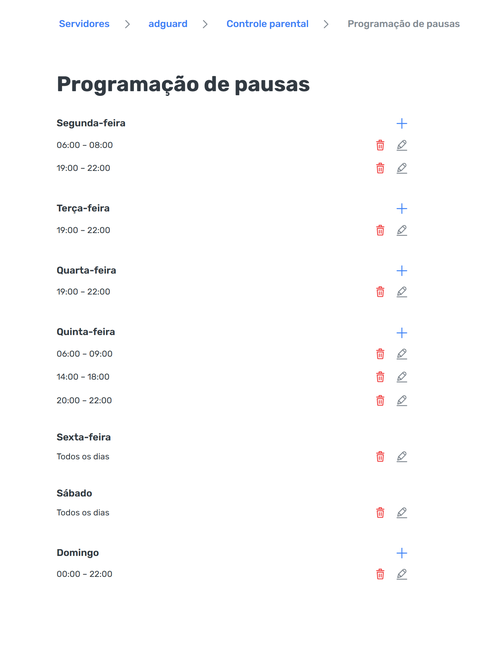
Você pode adicionar, editar e remover cada intervalo separadamente. Um intervalo também pode ultrapassar a meia-noite: defina uma pausa das 22h às 7h na segunda-feira, e o painel exibirá dois intervalos — segunda-feira, das 22h à 0h, e terça-feira, da 0h às 7h.
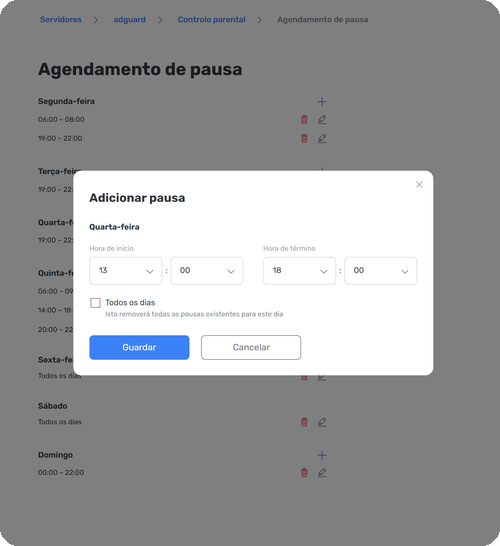
As programações existentes continuam funcionando como antes: o intervalo atual permanece no mesmo lugar, e você pode adicionar outros ao mesmo dia.
Envie logs de consultas para o seu próprio armazenamento
Clientes Enterprise agora podem exportar eventos brutos de consultas DNS para seu próprio armazenamento compatível com S3: Amazon S3, Cloudflare R2, Backblaze B2, Wasabi, MinIO ou qualquer outro provedor compatível com S3. Depois que os eventos estiverem armazenados no bucket, você poderá:
- Integrá-los ao seu SIEM, data lake ou pipeline de análise usando as ferramentas que já utiliza
- Investigar incidentes com a atividade DNS ao lado do restante da sua telemetria de segurança
- Armazenar os dados pelo tempo exigido pela sua política de retenção
Os arquivos são entregues em formato JSON compactado. Cada evento inclui o domínio solicitado, o tipo de consulta, a ação de filtragem aplicada, a regra correspondente, o código de resposta, o país do cliente e o timestamp. Suas configurações de privacidade também se aplicam aqui: se o registro de endereços IP dos clientes estiver desativado, esse campo não será incluído.
Os arquivos são enviados em lotes periódicos, e não em tempo real. Logs históricos não são preenchidos retroativamente, portanto o streaming cobre apenas os eventos gerados após a ativação do recurso.
O streaming de logs de consultas está atualmente em beta. Para habilitá-lo, entre em contato com seu gerente de conta ou com nossa equipe de suporte. Tenha em mãos as credenciais de gravação e as informações do seu bucket — precisaremos delas para configurar o recurso.
Execute seu endpoint em um endereço IP exclusivo
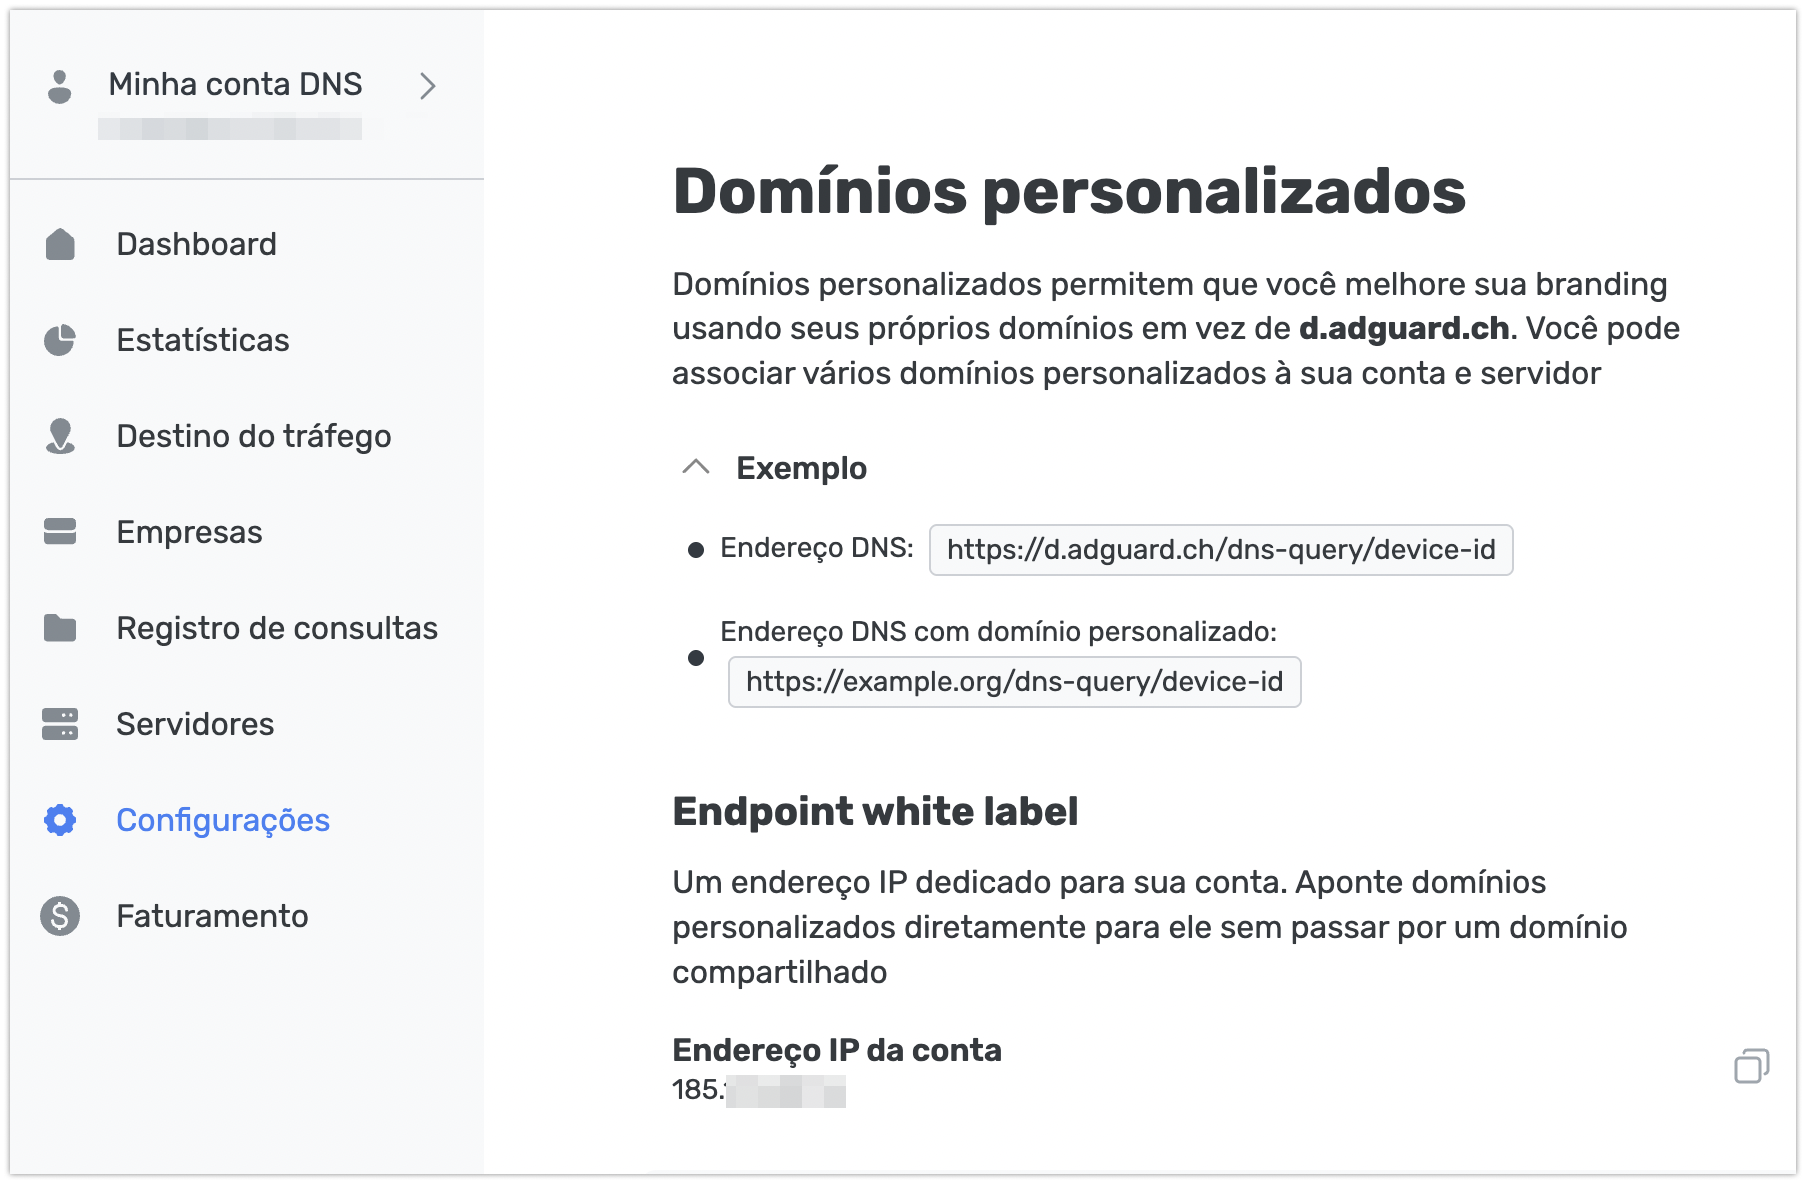
Os domínios personalizados já permitem que parceiros ofereçam um serviço DNS com sua própria marca. Na versão 2.24, esse serviço também pode operar em um endereço IP exclusivo. No plano Enterprise, você pode obter um IP da conta (Account IP): um endereço que não é compartilhado com nenhum outro cliente do AdGuard DNS.
Para obter um IP da conta, entre em contato com seu gerente de conta ou com nossa equipe de suporte. Depois que ele for atribuído, uma seção Endpoint white-label aparecerá em Configurações → Domínios personalizados. Aponte seu domínio para o IP da conta usando um registro A e, em seguida, envie um certificado TLS para esse domínio. O endpoint oferece suporte a DoH, DoT e DoQ, para que seus clientes possam usar os mesmos protocolos criptografados disponíveis nos endereços padrão do AdGuard DNS.
Algumas limitações importantes:
- Os domínios personalizados existentes continuam funcionando, mas não são migrados automaticamente para o IP da conta. Para transferir um domínio, remova-o e adicione-o novamente usando o novo registro e o novo certificado. Durante esse processo, o domínio ficará temporariamente indisponível, portanto recomendamos planejar a migração para um período de menor tráfego.
- O upload e a renovação do certificado TLS são de sua responsabilidade. Enviaremos um aviso por e-mail antes do vencimento, mas, se o certificado expirar, o endpoint deixará de aceitar conexões até que um novo certificado seja enviado.
- Cada conta pode ter apenas um IP da conta.
- Se a conta deixar o plano Enterprise, o IP da conta continuará atribuído, mas ficará inativo: os domínios personalizados deixarão de funcionar nesse endereço, e novos domínios não poderão ser apontados para ele. Os próprios domínios personalizados continuarão disponíveis nos planos que oferecem esse recurso.
Seu feedback é importante
Se algo funcionar de maneira diferente do que você esperava ou não atender exatamente à sua necessidade, queremos saber. Compartilhe sua experiência, sugestões ou relatórios de bugs no GitHub ou entre em contato conosco por meio dos nossos canais nas redes sociais.