AdGuard DNS v2.24: несколько пауз в Родительском контроле и новые функции для корпоративных клиентов
Этот релиз даёт больше контроля над привычными сценариями. Родительский контроль теперь можно приостанавливать несколько раз в день — например, до уроков и вечером, а не только один раз. Корпоративные клиенты могут настроить автоматическую выгрузку журнала запросов в собственное хранилище. А партнёры — привязать пользовательский домен к выделенному IP-адресу, закреплённому только за их аккаунтом, чтобы домен вёл на их собственный адрес, а не общий для всех клиентов AdGuard DNS.
Несколько пауз в день в Родительском контроле
Расписание пауз (ранее — Расписание) задаёт часы, когда ограничения Родительского контроля временно отключаются.
До сих пор был доступен только один интервал в день — этого хватало для разового перерыва, но не подходило для обычного распорядка дня. Ребёнку может требоваться свободный доступ на час перед школой и ещё на час вечером. А взрослому, который использует Родительский контроль, чтобы не отвлекаться в течение рабочего дня, может потребоваться короткий перерыв утром и более длинный в обед. Раньше в обоих случаях приходилось выбирать только один из этих интервалов.
В версии 2.24 вы можете добавить до пяти интервалов на один день: больше не нужно выбирать один промежуток или включать и выключать Родительский контроль вручную. Чтобы настроить паузы, перейдите в раздел Серверы → выберите нужный сервер → Родительский контроль → Расписание пауз.
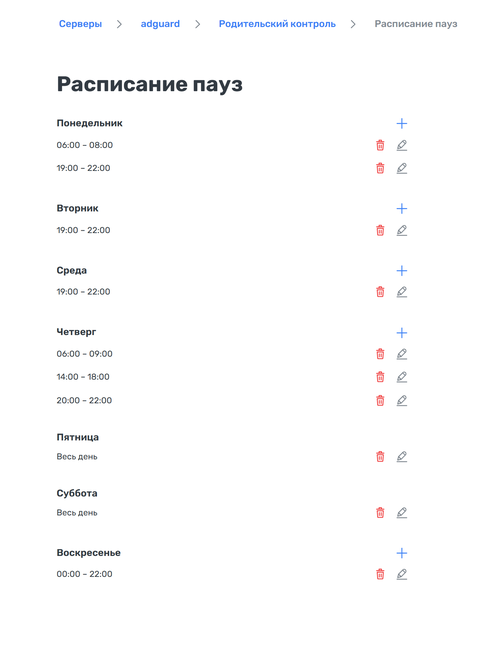
Каждый интервал можно добавлять, редактировать и удалять отдельно. Интервал также может пересекать полночь: установите паузу с 22:00 понедельника до 07:00 вторника, и на панели управления отобразятся два отрезка — понедельник 22:00–00:00 и вторник 00:00–07:00.
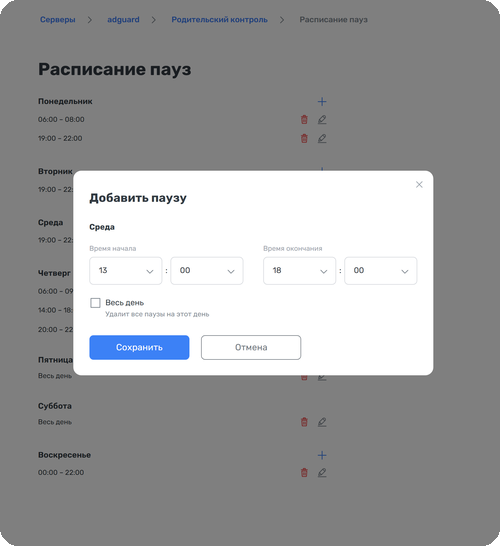
Уже настроенные расписания продолжат работать как раньше: текущий интервал останется на месте, и вы сможете добавить к нему новые в тот же день.
Стриминг журнала запросов в собственное хранилище
Пользователи с корпоративным тарифом теперь могут экспортировать необработанные события DNS-запросов в собственное S3-совместимое хранилище: Amazon S3, Cloudflare R2, Backblaze B2, Wasabi, MinIO или любого другого провайдера с поддержкой S3. Как только события попадают в бакет, вы можете:
- Передавать их в свою SIEM-систему, «озеро данных» или аналитический пайплайн с помощью привычных инструментов
- Расследовать инциденты безопасности, сопоставляя DNS-активность с остальной телеметрией
- Хранить данные так долго, как этого требует ваша корпоративная политика
Файлы поступают в сжатом формате JSON. Каждое событие содержит запрашиваемый домен, тип запроса, действие фильтрации, сработавшее правило, код ответа, страну клиента и временную метку. Ваши настройки приватности действуют и здесь: если логирование IP-адресов клиентов отключено, это поле исключается из выгрузки.
Файлы передаются периодическими пакетами (батчами), а не в режиме реального времени. История логов задним числом не выгружается, поэтому стриминг охватывает только те события, которые были сгенерированы после включения функции.
Стриминг журнала запросов сейчас в стадии бета-тестирования. Чтобы включить эту функцию, свяжитесь со своим аккаунт-менеджером или нашей командой поддержки. Подготовьте данные бакета и учётные данные для записи — они понадобятся нам для настройки.
Выделенный IP-адрес для пользовательских доменов
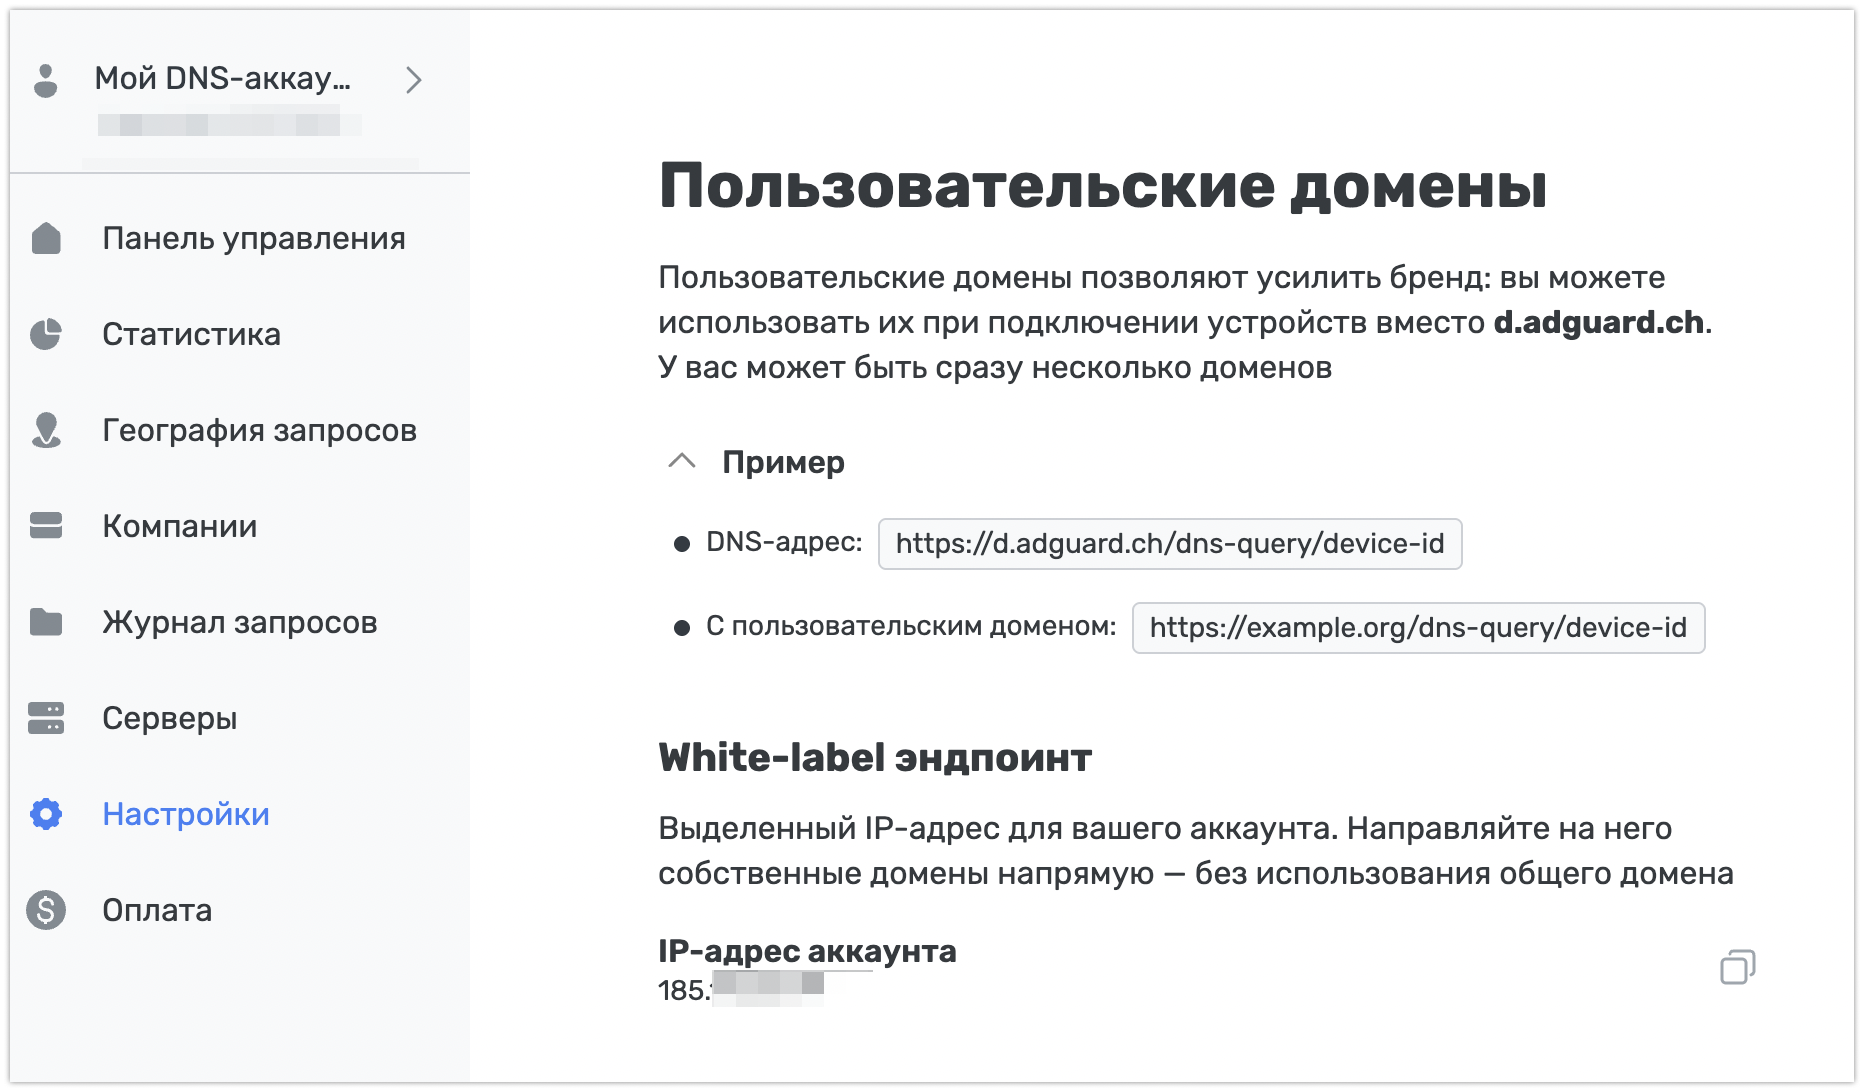
С помощью пользовательских доменов партнёры и раньше могли запускать DNS-сервис под своим брендом. Начиная с версии 2.24, этот сервис может работать и на собственном IP-адресе. В рамках Корпоративной подписки стал доступен IP-адрес аккаунта — уникальный адрес, закреплённый исключительно за вашей компанией и не используемый другими клиентами AdGuard DNS.
Чтобы получить IP-адрес аккаунта, обратитесь к вашему аккаунт-менеджеру или в службу поддержки. После того как адрес будет присвоен, в разделе Настройки → Пользовательские домены появится блок White-label эндпоинт. Направьте свой домен на этот IP с помощью A-записи и загрузите для него TLS-сертификат. Эндпоинт поддерживает DoH, DoT и DoQ, поэтому ваши клиенты получают те же зашифрованные протоколы, что и на стандартных адресах AdGuard DNS.
Несколько важных нюансов:
- Уже настроенные пользовательские домены продолжат работать, но не перенесутся на IP-адрес аккаунта автоматически. Чтобы переключить домен, удалите его и добавьте заново с новой записью и сертификатом. В этот промежуток времени домен работать не будет, поэтому переключение лучше запланировать на часы наименьшей активности.
- Вы самостоятельно загружаете и обновляете TLS-сертификат. Мы пришлём напоминание на почту до окончания его срока действия, но если сертификат просрочится, эндпоинт перестанет принимать подключения, пока вы не загрузите новый.
- За каждым аккаунтом можно закрепить один IP-адрес аккаунта.
- Если аккаунт переходит с Корпоративного тарифа на другой, IP-адрес аккаунта остаётся закреплённым за ним, но становится неактивным: пользовательские домены перестают на нём работать, а новые нельзя будет к нему привязать. Сами пользовательские домены остаются доступны на тех тарифах, которые их поддерживают.
Нам важно ваше мнение
Если что-то работает не так, как вы ожидали, или не выполняет нужную задачу — обязательно дайте нам знать. Делитесь впечатлениями, предложениями или сообщениями об ошибках на GitHub или пишите нам в социальных сетях.