AdGuard DNS v2.24: Mehrere Pausen in der Kindersicherung und neue Enterprise-Funktionen
Bei diesem Release geht es darum, AdGuard DNS noch besser an eure Workflows anzupassen. Im Zeitplan der Kindersicherung könnt ihr jetzt mehrere Pausen am selben Tag festlegen. So lässt sich der Zeitplan flexibel an euren gesamten Tagesablauf anpassen statt nur an eine einzelne Pause. Enterprise-Konten können Anfragenprotokolle automatisch in ihren eigenen Speicher übertragen lassen. Und Partner können eine eigene Domain auf eine IP-Adresse leiten, die exklusiv ihrem Konto zugewiesen ist. So läuft die Verbindung über eine eigene statt eine geteilte Adresse.
Mehrere Pausen pro Tag in der Kindersicherung
Der Pausenzeitplan (früher Inaktivitätszeitplan) legt die Zeiten fest, in denen die Einschränkungen der Kindersicherung pausiert sind.
Bisher konntet ihr nur ein einziges Intervall pro Tag hinzufügen. Das reicht für eine einzelne Pause, aber nicht für einen typischen Tagesablauf. Ein Kind benötigt vielleicht eine Stunde vor der Schule und eine weitere Stunde am Abend freien Zugriff. Wer die Kindersicherung nutzt, um sich tagsüber besser zu konzentrieren, wünscht sich vielleicht eine kurze Pause am Morgen und eine längere Mittagspause. Bisher musstet ihr euch für eine Option entscheiden.
In v2.24 könnt ihr fünf Intervalle für denselben Tag hinzufügen. Ihr müsst euch also nicht mehr für ein einzelnes entscheiden oder die Kindersicherung manuell ein- und ausschalten. Öffnet Server → wählt den Server aus → Kindersicherung → Pausenzeitplan.
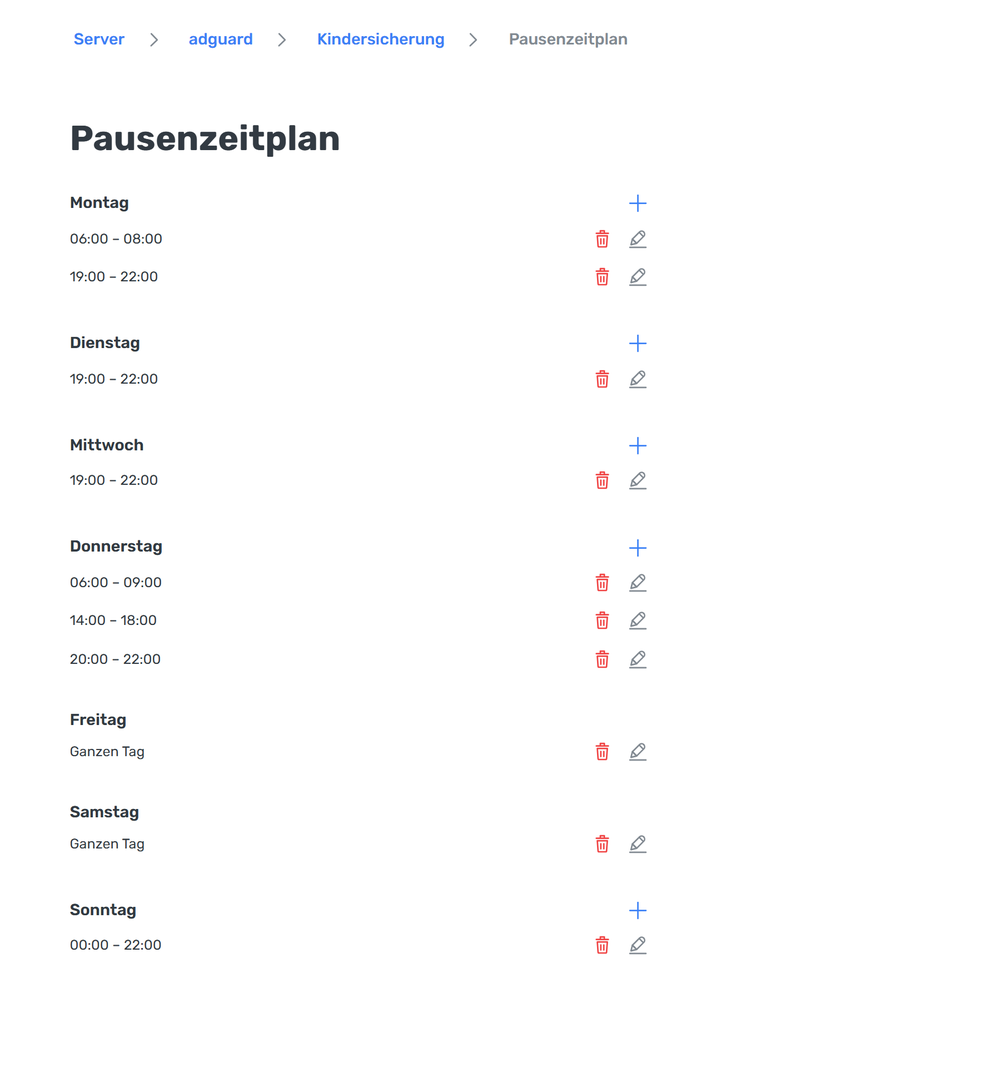
Ihr könnt jedes Intervall separat hinzufügen, bearbeiten und löschen. Ein Intervall kann auch über Mitternacht hinausgehen: Wenn ihr am Montag eine Pause von 22:00 bis 07:00 Uhr einstellt, zeigt das Dashboard zwei Intervalle an: Montag 22:00–00:00 Uhr und Dienstag 00:00–07:00 Uhr.
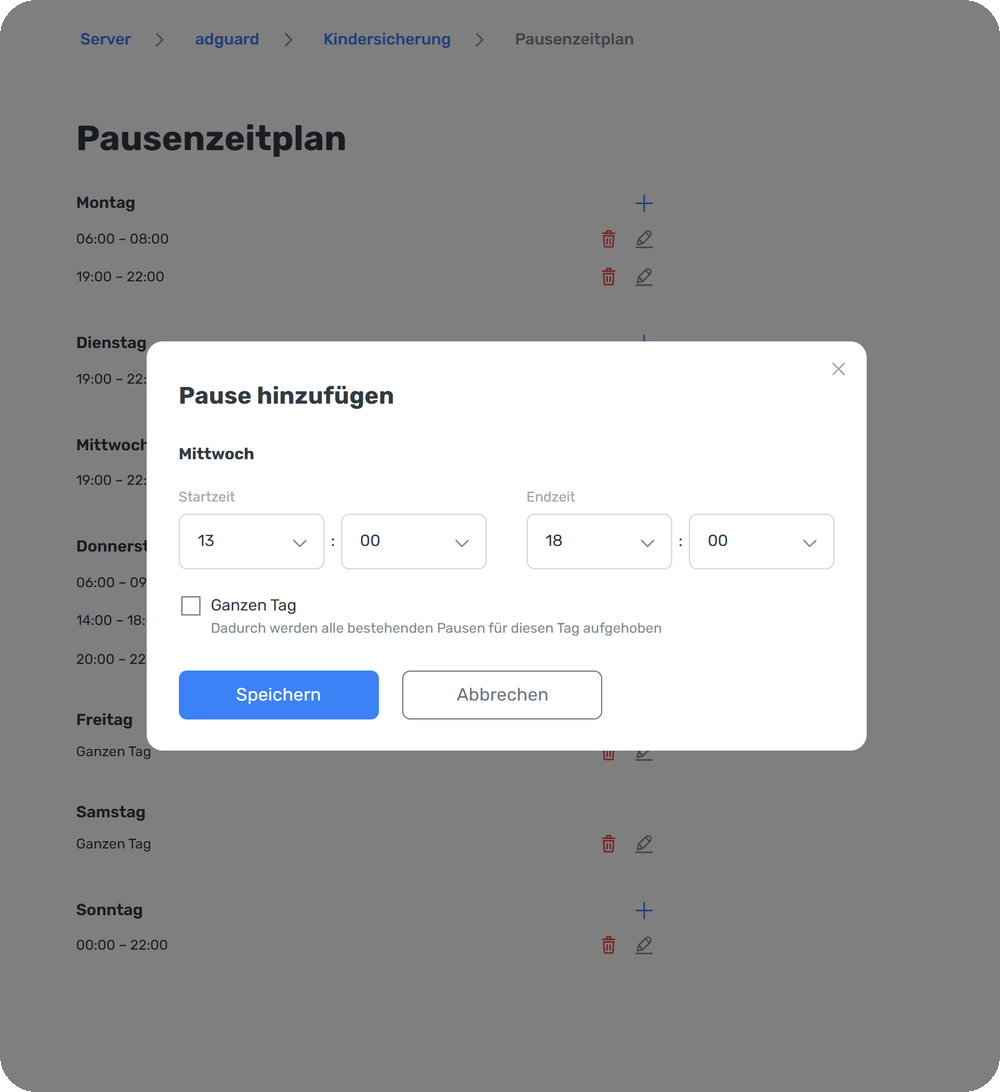
Bestehende Zeitpläne funktionieren weiterhin wie gewohnt: Euer aktuelles Intervall bleibt erhalten und ihr könnt weitere für denselben Tag hinzufügen.
Anfragenprotokolle im eigenen Speicher
Enterprise-Konten können Rohdaten von DNS-Anfrage-Ereignissen jetzt in ihren eigenen S3-kompatiblen Speicher exportieren: Amazon S3, Cloudflare R2, Backblaze B2, Wasabi, MinIO oder jeden anderen S3-kompatiblen Anbieter. Sobald sich die Ereignisse im Bucket befinden, könnt ihr:
- Die Daten mit euren gewohnten Tools in euer SIEM, euren Data Lake oder eure Analytics-Pipeline einspeisen
- Vorfälle analysieren, indem ihr die DNS-Aktivität zusammen mit eurer restlichen Sicherheits-Telemetrie auswertet
- Die Daten so lange aufbewahren, wie es eure Aufbewahrungsrichtlinien erfordern
Die Dateien werden als komprimiertes JSON geliefert. Jedes Ereignis enthält die angeforderte Domain, den Anfragetyp, die Filteraktion, die angewendete Regel, den Antwortcode, das Land des Clients und einen Zeitstempel. Eure Datenschutzeinstellungen gelten auch hier: Wenn die Protokollierung von Client-IPs deaktiviert ist, wird dieses Feld ausgelassen.
Die Bereitstellung erfolgt in regelmäßigen Batches und nicht in Echtzeit. Vergangene Protokolle werden nicht nachträglich geladen — das Streaming umfasst nur Ereignisse, die nach dem Aktivieren der Funktion generiert werden.
Eigenen Endpunkt über eine eigene IP-Adresse betreiben
Eigene Domains ermöglichen es Partnern bereits, einen DNS-Dienst unter ihrer eigenen Marke zu betreiben. Ab v2.24 kann dieser Dienst auch auf einer eigenen IP-Adresse laufen. Im Enterprise-Paket könnt ihr eine Konto-IP erhalten: eine Adresse, die mit keinem anderen AdGuard DNS-Konto geteilt wird.
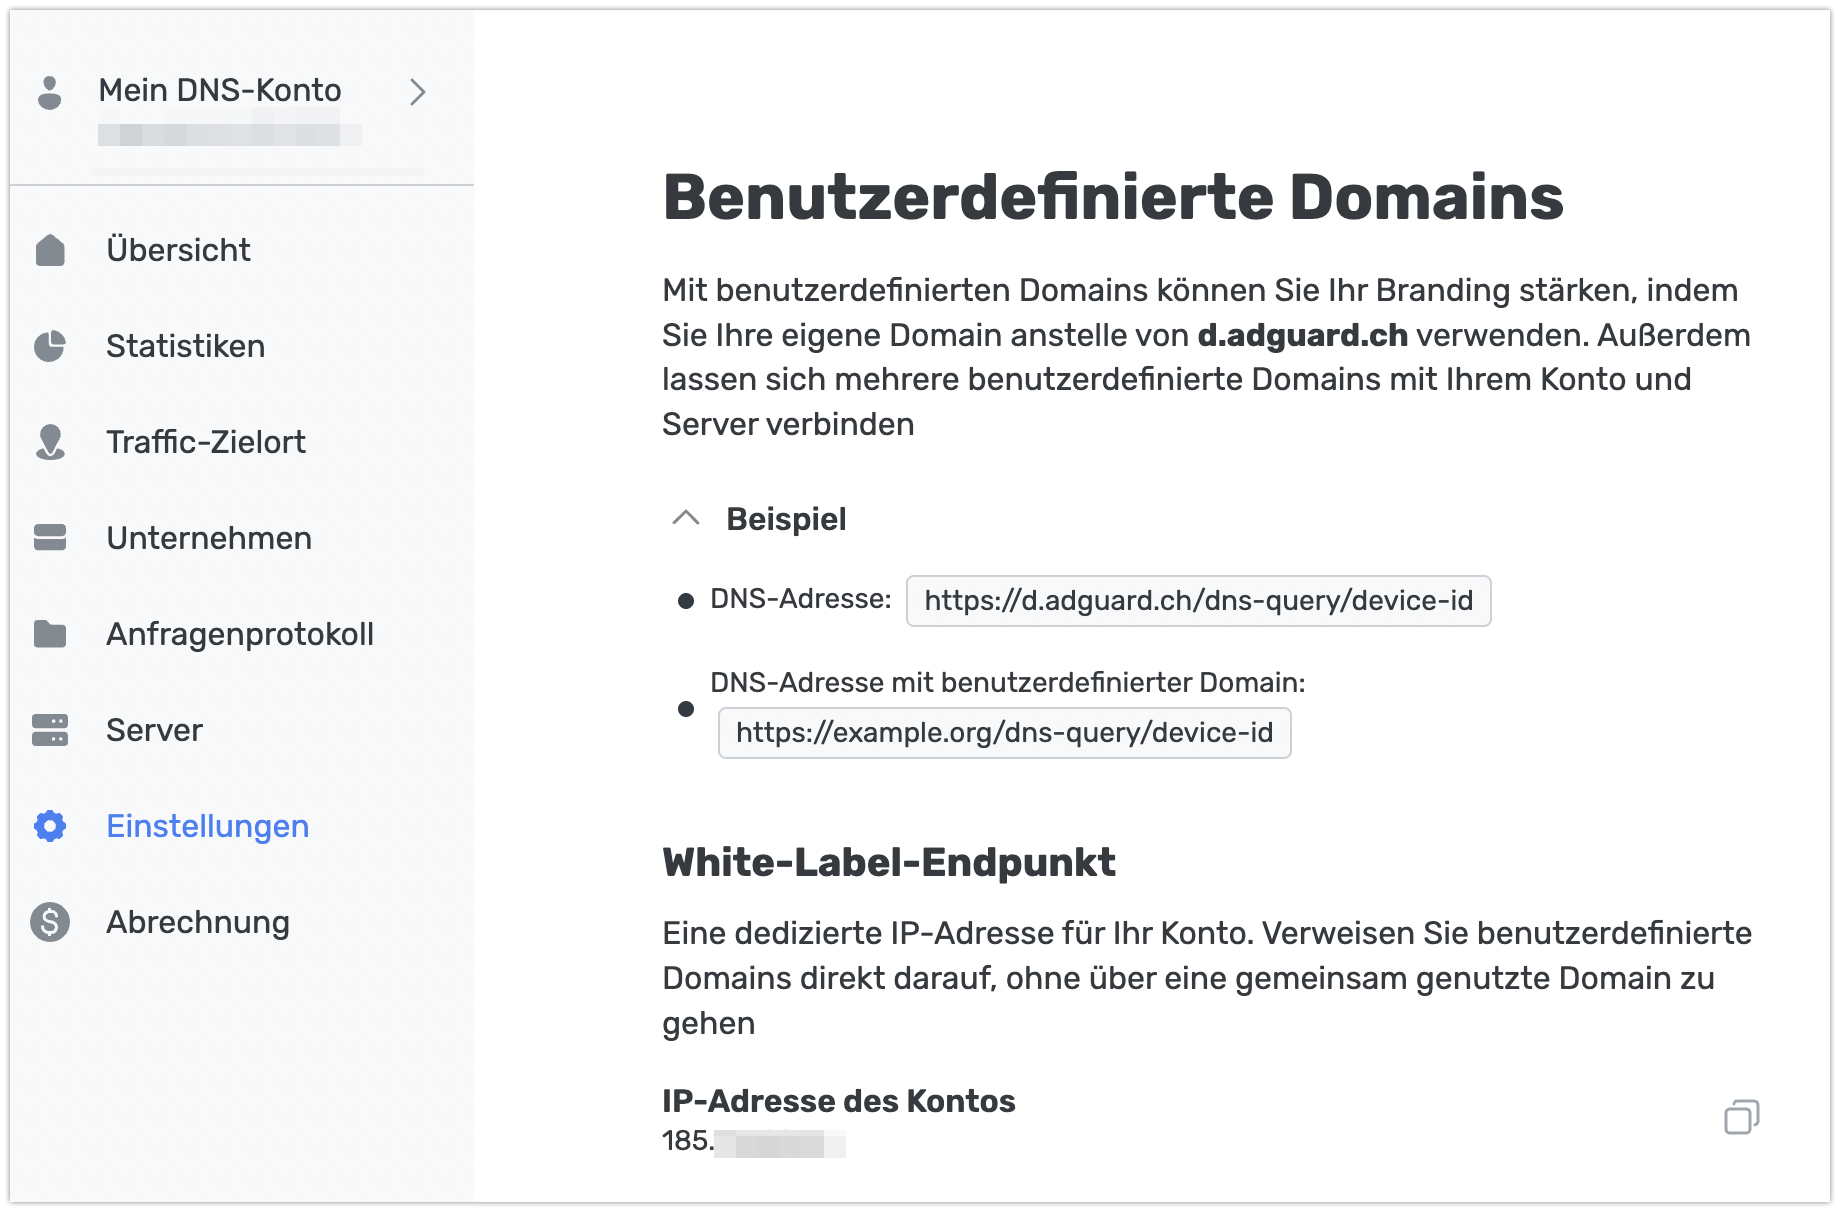
Um eine Konto-IP zu erhalten, wendet euch an euer Account-Management oder unser Support-Team. Sobald sie zugewiesen ist, erscheint der Block White-Label-Endpunkt unter Einstellungen → Benutzerdefinierte Domains. Richtet eure Domain mit einem A-Eintrag auf die Konto-IP aus und ladet ein TLS-Zertifikat für diese Domain hoch. Der Endpunkt unterstützt DoH, DoT und DoQ, sodass dieselben verschlüsselten Protokolle zur Verfügung stehen wie bei einer Standard-Adresse von AdGuard DNS.
Ein paar Einschränkungen, die ihr beachten solltet:
Bestehende benutzerdefinierte Domains funktionieren weiterhin, werden jedoch nicht automatisch auf die Account-IP übertragen. Um eine Domain umzustellen, entfernt sie und fügt sie mit dem neuen Eintrag und Zertifikat erneut hinzu. In der Zwischenzeit ist die Domain nicht erreichbar — plant den Wechsel daher am besten für eine ruhige Zeit.
Ihr ladet das TLS-Zertifikat selbst hoch und erneuert es auch eigenständig. Wir benachrichtigen euch per E-Mail vor dem Ablauf. Sollte das Zertifikat dennoch ablaufen, akzeptiert der Endpunkt keine Verbindungen mehr, bis ein neues Zertifikat hochgeladen wird.
Jedes Konto kann eine Konto-IP erhalten.
Wenn das Konto das Enterprise-Paket verlässt, bleibt die Konto-IP zwar zugewiesen, wird aber inaktiv: Eigene Domains funktionieren darüber nicht mehr und es können keine neuen darauf ausgerichtet werden. Eigene Domains selbst bleiben in Tarifen verfügbar, die diese Funktion beinhalten.
Euer Feedback ist uns wichtig
Falls etwas anders funktioniert als erwartet oder eine gewünschte Funktion fehlt, lasst es uns wissen. Teilt eure Erfahrungen, Vorschläge oder Fehlerberichte auf GitHub oder kontaktiert uns auf X (Twitter).