AdGuard DNS v2.24: más pausas en el Control parental y novedades para el plan Enterprise
Esta versión está diseñada para adaptar AdGuard DNS a la forma en que ya organizas tu día. Ahora, una programación de Control parental puede incluir varias pausas en el mismo día, siguiendo toda tu rutina en lugar de un único intervalo. Los clientes Enterprise pueden recibir automáticamente los registros de consultas en su propio almacenamiento. Además, los socios pueden apuntar un dominio personalizado a una dirección IP exclusiva de su cuenta, de modo que la dirección a la que se conectan sus clientes sea propia y no compartida.
Configura varias pausas al día en el Control parental
La Programación de pausas (anteriormente Programación de inactividad) define las horas en las que las restricciones del Control parental se suspenden.
Hasta ahora, solo era posible añadir un intervalo por día. Esto es suficiente para una única pausa, pero no para una rutina diaria completa. Un niño puede necesitar acceso sin restricciones durante una hora antes de ir a la escuela y otra hora por la noche. Por su parte, un adulto que utiliza el Control parental para mantenerse concentrado durante el día puede querer una pausa corta por la mañana y otra más larga a la hora del almuerzo. En ambos casos, había que elegir una opción y renunciar a la otra.
En la versión 2.24, puedes añadir hasta cinco intervalos en el mismo día, sin necesidad de elegir solo uno ni de activar y desactivar el Control parental manualmente. Ve a Servidores → selecciona el servidor → Control parental → Programación de pausas.
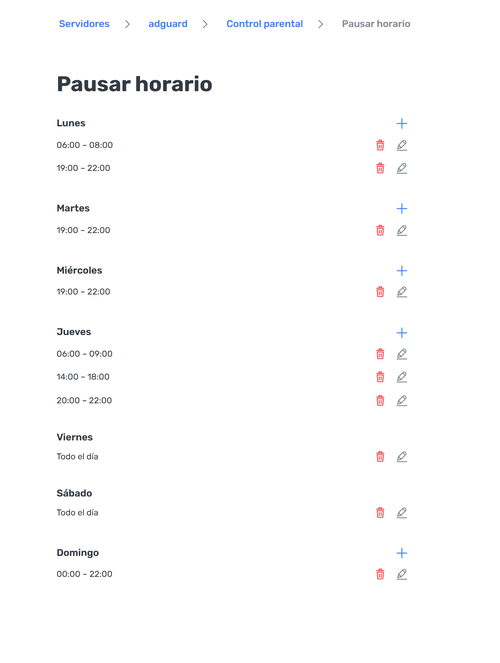
Puedes añadir, editar y eliminar cada intervalo por separado. Un intervalo también puede extenderse más allá de la medianoche: configura una pausa de 22:00 a 07:00 el lunes y el panel mostrará dos intervalos: lunes de 22:00 a 00:00 y martes de 00:00 a 07:00.
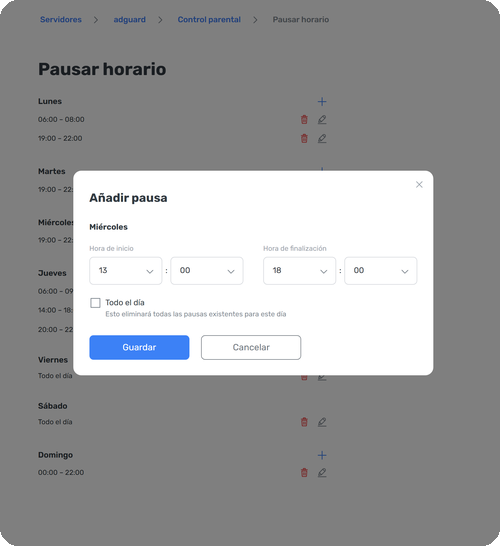
Las programaciones existentes seguirán funcionando como antes: tu intervalo actual permanecerá donde está y podrás añadir más intervalos al mismo día.
Envía registros de consultas a tu propio almacenamiento
Los clientes Enterprise ahora pueden exportar eventos brutos de consultas DNS a su propio almacenamiento compatible con S3: Amazon S3, Cloudflare R2, Backblaze B2, Wasabi, MinIO o cualquier otro proveedor compatible con S3. Una vez que los eventos estén almacenados en el bucket, podrás:
- Integrarlos en tu SIEM, data lake o pipeline de análisis utilizando las herramientas que ya empleas
- Investigar incidentes con la actividad DNS junto con el resto de tu telemetría de seguridad
- Conservar los datos durante el tiempo que exija tu política de retención
Los archivos se entregan en formato JSON comprimido. Cada evento incluye el dominio solicitado, el tipo de consulta, la acción de filtrado aplicada, la regla coincidente, el código de respuesta, el país del cliente y la marca de tiempo. Tus configuraciones de privacidad también se aplican aquí: si el registro de direcciones IP de los clientes está desactivado, ese campo no se incluirá.
Los archivos se envían en lotes periódicos y no en tiempo real. Los registros históricos no se completan de forma retroactiva, por lo que el streaming solo cubre los eventos generados después de activar la función.
El streaming de registros de consultas se encuentra actualmente en beta. Para habilitarlo, ponte en contacto con tu gerente de cuenta o con nuestro equipo de soporte. Ten a mano las credenciales de escritura y la información de tu bucket, ya que las necesitaremos para configurar la función.
Ejecuta tu endpoint en una dirección IP exclusiva
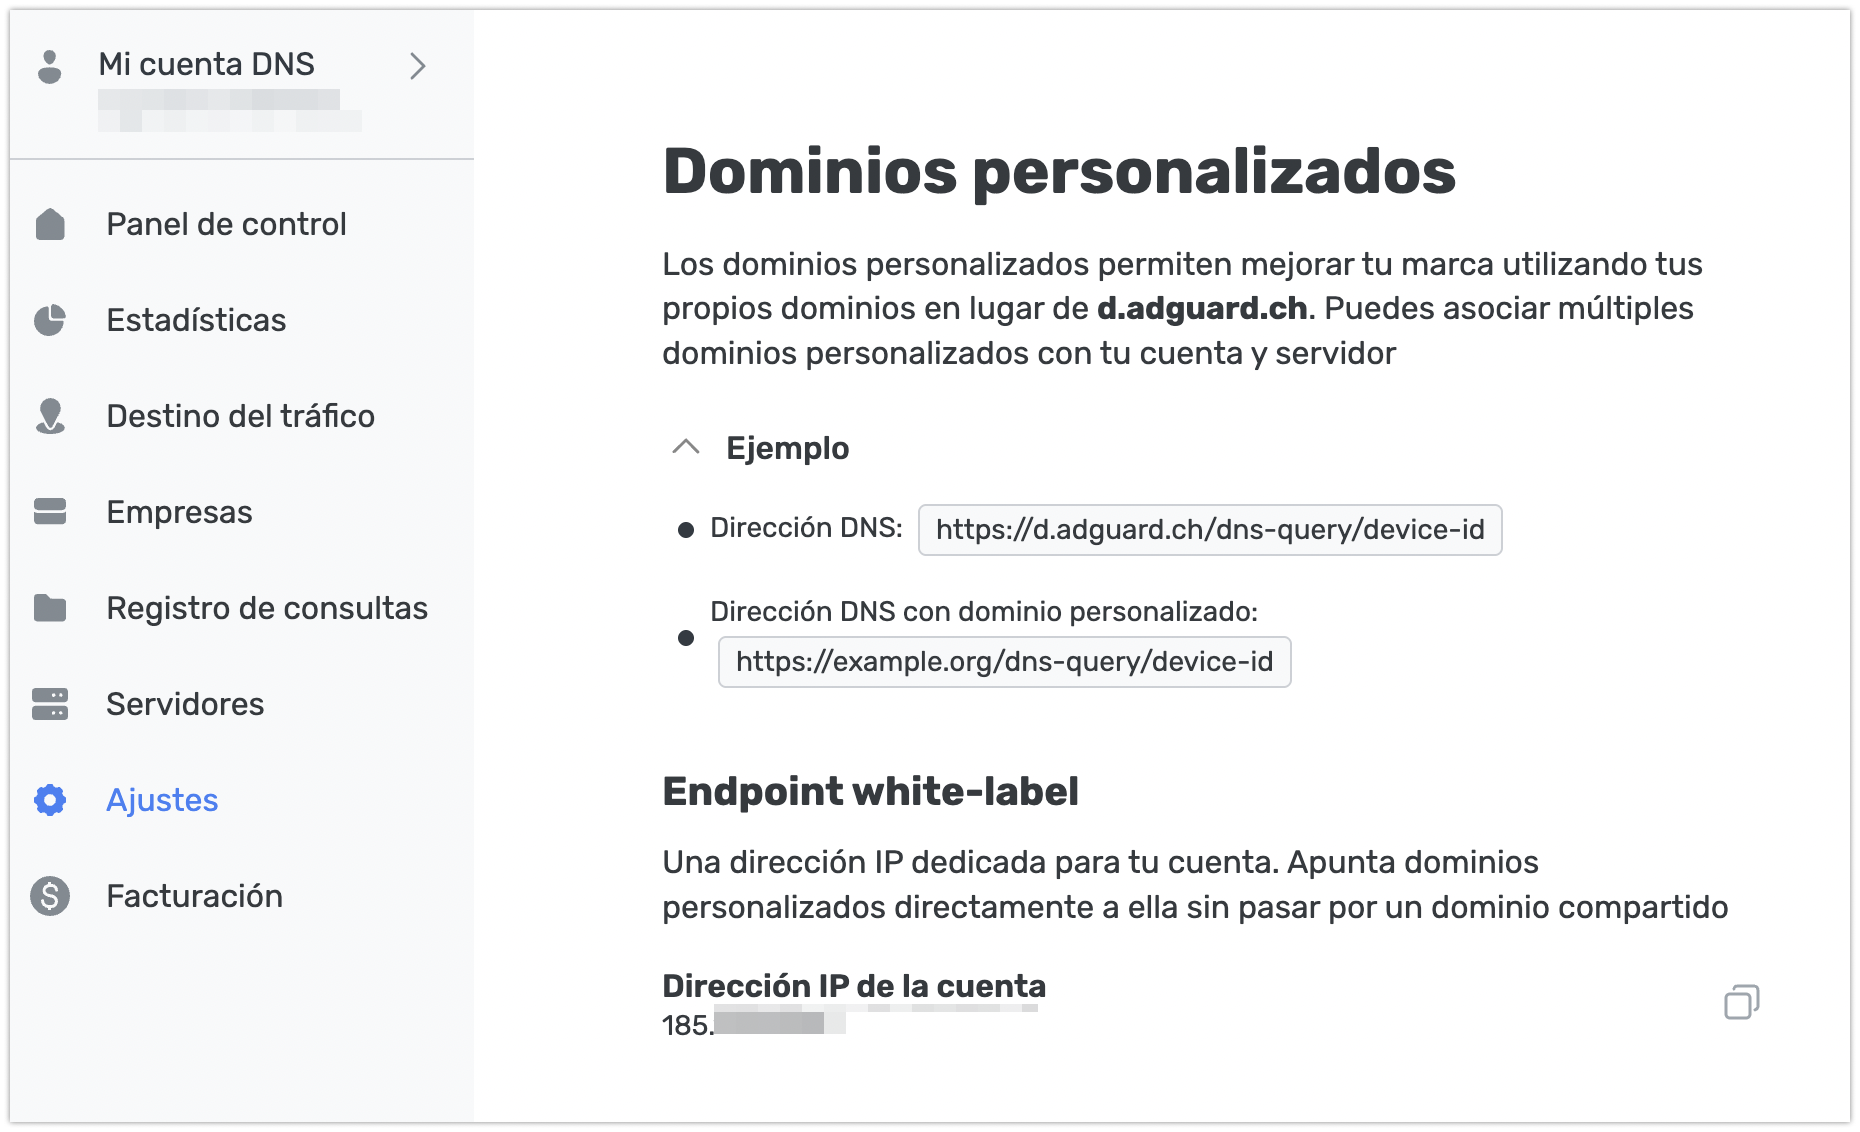
Los dominios personalizados ya permiten a los socios ofrecer un servicio DNS con su propia marca. En la versión 2.24, ese servicio también puede funcionar en una dirección IP exclusiva. En el plan Enterprise, puedes obtener una IP de cuenta (Account IP): una dirección que no se comparte con ningún otro cliente de AdGuard DNS.
Para obtener una IP de cuenta, ponte en contacto con tu gerente de cuenta o con nuestro equipo de soporte. Una vez asignada, aparecerá una sección Endpoint white-label en Configuración → Dominios personalizados. Apunta tu dominio a la IP de cuenta mediante un registro A y, a continuación, carga un certificado TLS para ese dominio. El endpoint es compatible con DoH, DoT y DoQ, por lo que tus clientes podrán utilizar los mismos protocolos cifrados disponibles en las direcciones estándar de AdGuard DNS.
Algunas limitaciones importantes:
- Los dominios personalizados existentes seguirán funcionando, pero no se migrarán automáticamente a la IP de cuenta. Para transferir un dominio, elimínalo y vuelve a añadirlo utilizando el nuevo registro y el nuevo certificado. Durante este proceso, el dominio quedará temporalmente inactivo, por lo que recomendamos planificar la migración en un período de menor tráfico.
- La carga y renovación del certificado TLS son tu responsabilidad. Te enviaremos un aviso por correo electrónico antes de que expire, pero si el certificado vence, el endpoint dejará de aceptar conexiones hasta que se cargue uno nuevo.
- Cada cuenta puede tener una sola IP de cuenta.
- Si la cuenta deja el plan Enterprise, la IP de cuenta seguirá asignada, pero quedará inactiva: los dominios personalizados dejarán de funcionar en esa dirección y no se podrán asociar nuevos dominios a ella. Los propios dominios personalizados seguirán disponibles en los planes que incluyen esta función.
Tu opinión es importante
Si algo funciona de forma diferente a lo que esperabas o no satisface exactamente tus necesidades, queremos saberlo. Comparte tu experiencia, sugerencias o informes de errores en GitHub o ponte en contacto con nosotros a través de nuestros canales en redes sociales.